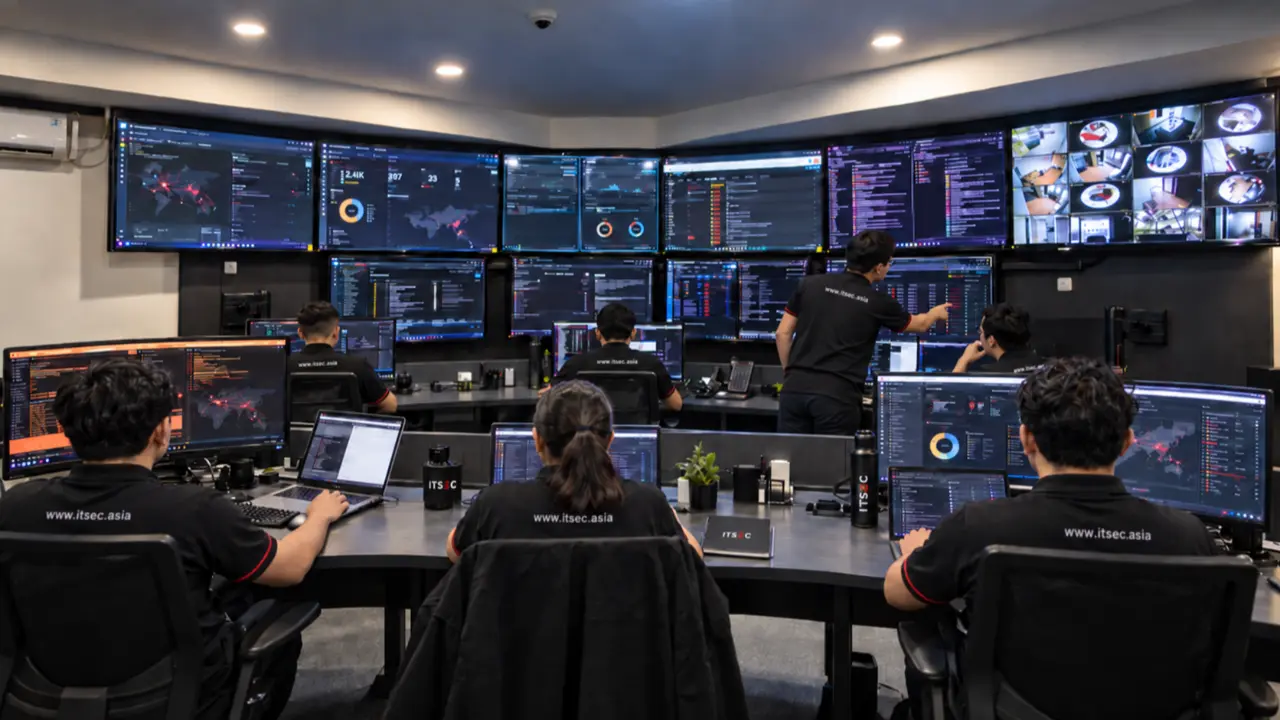
Topik.id — PT ITSEC Asia Tbk yang beroperasi di bidang keamanan siber merilis dokumen riset terbaru berjudul From Sample to Signal: Uncovering the GodDamn Ransomware Operation. Penelitian ini menyoroti bahwa ancaman ransomware merupakan sebuah rangkaian aktivitas yang bisa berkembang jauh sebelum korban mendapati file mereka terkunci.
Melalui analisis Tim Threat Intelligence ITSEC Asia terhadap GodDamn Ransomware, terungkap sejumlah perilaku yang bisa menjadi indikasi serangan. Perilaku tersebut meliputi eksekusi mencurigakan, perubahan pada Registry dan layanan sistem, pemindaian jaringan, hingga modifikasi file dalam jumlah besar. Sampel yang diteliti juga memperlihatkan kapabilitas enkripsi di lingkungan sistem operasi Windows dan Linux.
Dalam sebuah kasus yang diteliti, rangkaian aktivitas sebelum ransomware dieksekusi mencakup pemanfaatan akses jarak jauh, pencurian kredensial, penjelajahan jaringan, serta pergerakan lateral. Sedikitnya sepuluh unit komputer telah disusupi sebelum tahap penyebaran ransomware benar-benar dilakukan.
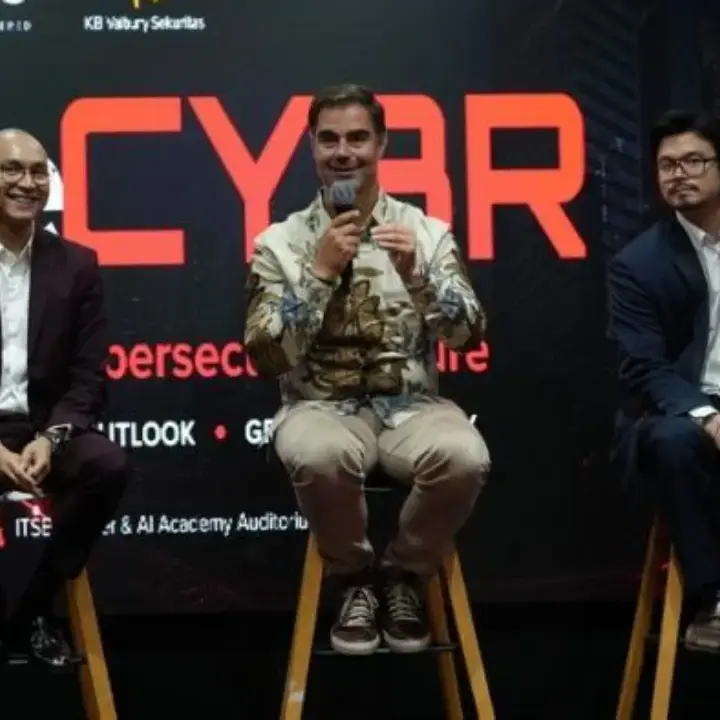
President Director ITSEC Asia, Patrick Dannacher, menyampaikan bahwa setiap instansi harus memandang ransomware sebagai sebuah proses penyusupan secara keseluruhan, bukan sekadar perangkat perusak biasa.
“Ransomware sering kali baru terlihat ketika file sudah terenkripsi dan operasional mulai terganggu. Padahal sebelum itu, penyerang bisa saja sudah memperoleh akses, mengumpulkan kredensial dan bergerak di dalam jaringan. Karena itu, kemampuan mendeteksi aktivitas yang tidak wajar sejak tahap awal menjadi sangat krusial,” ujar Patrick.
Studi ini turut mencatat laporan terkait penggunaan PoisonX, yakni penggerak kernel berbahaya yang dipakai untuk melumpuhkan fungsi produk pengaman sebelum enkripsi berlangsung. Temuan tersebut dikategorikan sebagai informasi yang dilaporkan karena bersumber dari investigasi luar.
Dalam metodenya, ITSEC Asia memisahkan setiap temuan ke dalam kelompok pengamatan, laporan, serta asesmen. Langkah ini diterapkan agar satu kasus tunggal tidak langsung disamakan sebagai pola operasional ransomware secara menyeluruh.
Berdasarkan hasil riset tersebut, pihak perusahaan menyarankan agar berbagai instansi memperketat deteksi berbasis perilaku, meningkatkan visibilitas perangkat serta jaringan, serta mengamankan infrastruktur cadangan data. Tim keamanan juga diimbau untuk mengawasi aktivitas janggal seperti pemanfaatan akses jarak jauh yang tidak biasa.
“Semakin cepat organisasi dapat menghubungkan sinyal dari identitas, endpoint dan jaringan, semakin besar kesempatan untuk menghentikan serangan sebelum mencapai sistem yang lebih kritis. Fokus pertahanan perlu bergeser dari sekadar mencari indikator malware menjadi memahami perilaku yang muncul sepanjang rangkaian serangan,” tutup Patrick.