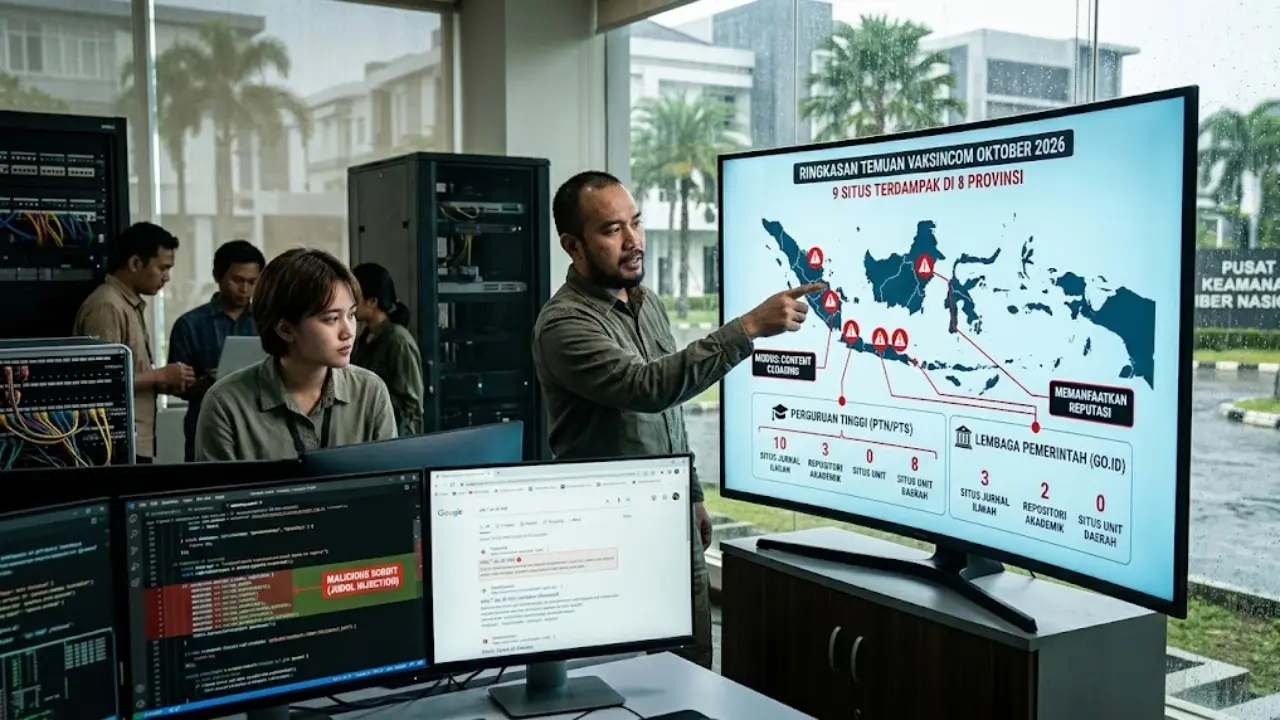
TOPIK.ID — Sembilan situs milik institusi pendidikan dan lembaga pemerintah di delapan provinsi Indonesia ditemukan menyajikan promosi judi online (judol). Temuan yang diungkap Vaksincom pada awal Oktober 2026 itu menunjukkan bahwa situs resmi dengan reputasi akademik maupun pemerintahan dapat menjadi sasaran penyalahgunaan keamanan digital.
Pakar keamanan siber Vaksincom, Alfons Tanujaya, menjelaskan bahwa pelaku memanfaatkan kepercayaan publik terhadap institusi untuk meningkatkan kemunculan konten judi di hasil pencarian Google. Dari sembilan kasus tersebut, tujuh di antaranya menyasar situs jurnal ilmiah dan repositori karya akademik yang seharusnya menjadi sumber referensi penelitian.
Sembilan Institusi Terdampak di Delapan Provinsi
Berdasarkan laporan Vaksincom, penyusupan ditemukan pada berbagai jenis situs, mulai dari publikasi ilmiah hingga laman unit pemerintahan. Identitas institusi tidak diungkapkan untuk menghindari stigma terhadap pihak yang menjadi korban.
Berikut kategori institusi dan bagian situs yang terdampak:
- Perguruan tinggi negeri di Jawa Timur, pada situs jurnal ilmiah.
- Perguruan tinggi swasta di Jawa Timur, pada situs jurnal ilmiah.
- Perguruan tinggi negeri di Sumatera Barat, pada situs jurnal pengabdian.
- Politeknik swasta di Sumatera Utara, pada repositori karya ilmiah.
- Perguruan tinggi negeri di Riau, pada situs unit daerah.
- Perguruan tinggi swasta di Lampung, pada situs jurnal ilmiah.
- Perguruan tinggi keagamaan negeri di Bengkulu, pada situs kampus.
- Lembaga pemerintah pusat di Kalimantan Timur, pada situs publikasi kebijakan unit daerah.
- Perusahaan penerbit jurnal di Jawa Tengah, pada situs jurnal.
Alfons menilai penyusupan tersebut bukan sekadar persoalan tampilan situs. Konten akademik dan informasi resmi telah dimanfaatkan untuk kepentingan promosi judi tanpa sepengetahuan pemiliknya.
Modus Penyusupan Sulit Dikenali Pengunjung
Salah satu pola yang ditemukan adalah penyajian konten berbeda berdasarkan pihak yang mengakses situs. Pengunjung biasa dapat melihat halaman yang tampak normal, sementara sistem perayap Google justru menerima halaman berisi promosi judi online.
Cara ini membuat penyusupan lebih sulit diketahui jika pengelola hanya memeriksa tampilan situs secara langsung. Vaksincom juga menemukan halaman yang menyerupai promosi toko daring serta jendela penipuan berkedok penarikan uang.
Sejumlah situs dari daerah berbeda bahkan mengiklankan merek judi yang sama dengan susunan kalimat serupa. Pola tersebut mengindikasikan kemungkinan penggunaan metode penyusupan yang berkaitan.
Celah Keamanan yang Perlu Diperiksa
Menurut Vaksincom, sejumlah faktor dapat membuka peluang bagi pelaku, seperti aplikasi yang tidak diperbarui, kata sandi lemah, serta pengelolaan akun yang kurang aman. Subdomain atau situs lama yang masih aktif tanpa pengawasan juga dapat menjadi titik rawan.
Persoalan lain adalah keterbatasan informasi kontak tim tanggap insiden siber. Dari sembilan institusi yang diteliti, hanya tiga yang memiliki kontak tim tersebut dan mudah ditemukan.
Tiga Langkah untuk Mencegah Serangan
Alfons menyarankan pendekatan cek, tutup, dan kunci. Pengelola dapat memulai pemeriksaan melalui Google dengan perintah pencarian seperti site:namadomain.ac.id slot atau site:namadomain.go.id togel.
Jika menemukan halaman mencurigakan, pengelola perlu menelusuri sumber penyusupan, memperbarui aplikasi dan plugin, menghapus akun asing, serta menonaktifkan subdomain yang tidak digunakan.
Tahap berikutnya adalah mengganti kata sandi, mengaktifkan autentikasi dua faktor, dan memanfaatkan Google Search Console untuk membantu menangani halaman bermasalah di hasil pencarian.
Penghapusan konten judi saja tidak cukup. Celah yang memungkinkan penyusupan harus ditutup agar situs kembali aman dan tidak dimanfaatkan untuk menyebarkan promosi ilegal.